Alerta sobre vulnerabilidad crítica en servidores de pools de Cardano
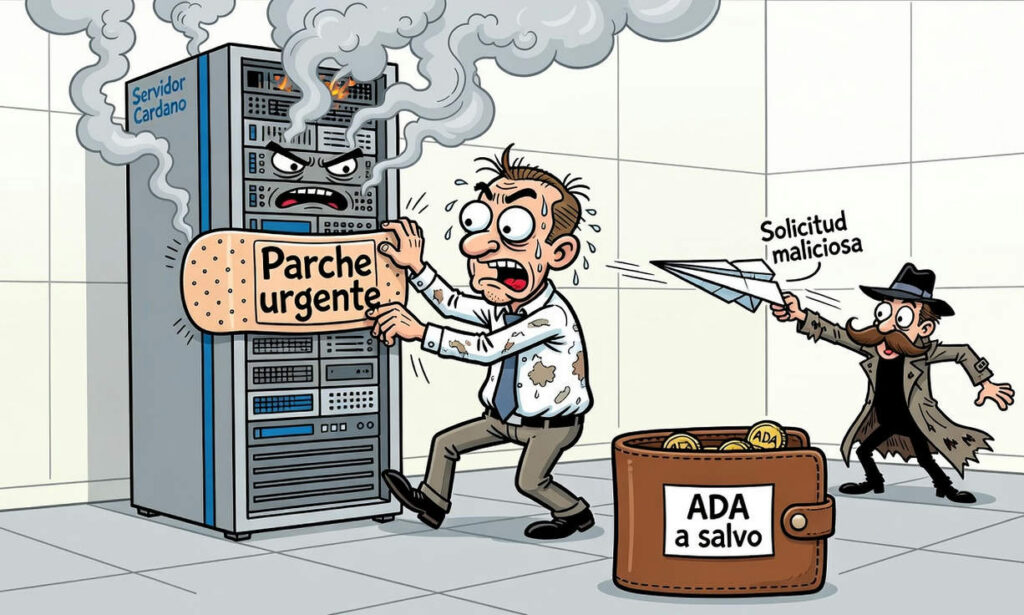
Intersect alertó sobre una vulnerabilidad crítica en Linux que podría afectar servidores de pools de Cardano, según un informe del 1 de noviembre de 2026. La falla, con una severidad de 9.8 sobre 10, se identificó como CVE-2026-98432 y podría permitir interrumpir servidores Linux de pools de Cardano. La vulnerabilidad se debe a solicitudes de internet diseñadas especialmente que confunden la gestión de la memoria del servidor, lo que podría dejar el sistema sin funcionar o permitir que un atacante tome control sin contraseña.
Intersect instó a los operadores a revisar, parchear y reiniciar sus servidores. La versión upstream de Linux corrigió la vulnerabilidad el 5 de octubre, pero Ubuntu seguía expuesta el 30 de octubre mientras avanzaba su corrección. Red Hat Enterprise Linux aún tenía el parche pendiente el 30 de octubre, mientras que AlmaLinux tenía kernels parcheados en fase de pruebas.
El ADA delegado permanece en las wallets de los usuarios, no se roba directamente, según Cardano. No se han reportado ataques ni pérdidas vinculadas a la falla. BeInCrypto señaló que no se habían reportado ataques contra pools de Cardano ni pérdidas de fondos o recompensas relacionadas con esta vulnerabilidad.
El riesgo descrito apunta a una posible reducción de recompensas por fallas operativas. La vulnerabilidad podría afectar la producción de bloques y las recompensas en Cardano. Aproximadamente 21.500 millones de ADA, cerca del 58% de la oferta circulante, están en staking.