Malware VOLTA-AUTODOXER roba datos y usa IA para analizar activos
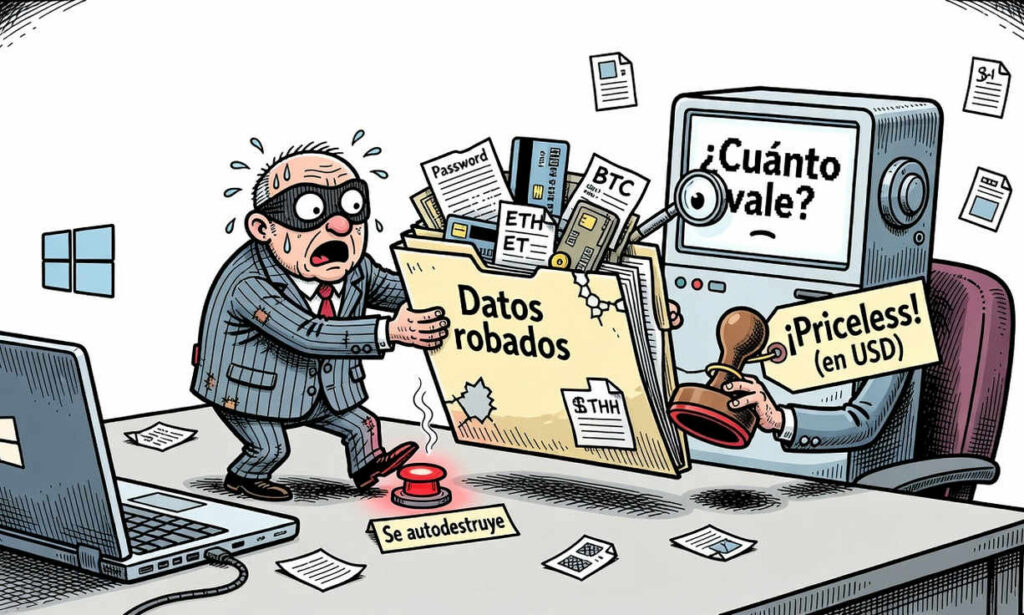
Un malware de Windows llamado VOLTA-AUTODOXER roba credenciales y datos personales, según informó Cisco Talos. El malware recopila contraseñas, cookies, tarjetas, tokens y datos de billeteras de criptomonedas, y busca recibos de Amazon, DoorDash, Uber Eats, Grubhub, Walmart y PayPal en Gmail.
VOLTA-AUTODOXER intenta vulnerar en línea las bóvedas de billeteras de criptomonedas y agrega información como la ubicación geográfica, empleador y dominio de la empresa de la víctima. El malware prepara un archivo llamado Identity_Report.txt y serializa los datos en formato JSON.
El análisis del modelo de IA solicita una evaluación de la idoneidad de la víctima como objetivo. La configuración predeterminada usa Claude Opus 4.6 con temperatura en 0,2. Si no se proporciona una clave de API de OpenRouter, VOLTA puede enviar los datos mediante Telegram.
VOLTA-AUTODOXER usa Claude como opción predeterminada, pero contempla cambiar a Kimi o Gemini si recibe una negativa. La IA no es indispensable para el ataque: el malware puede enviar los datos robados por Telegram sin el análisis automatizado.
El malware puede eliminar su ejecutable principal después de la infección, pero deja un archivo de registro llamado volta_debug.txt. La amenaza también muestra cómo la IA puede reducir el trabajo de análisis que normalmente realizaría una persona, aunque en este caso su función está acotada a organizar información y sugerir el valor potencial de los objetivos.