Avances en criptografía reducen recursos teóricos para atacar Bitcoin
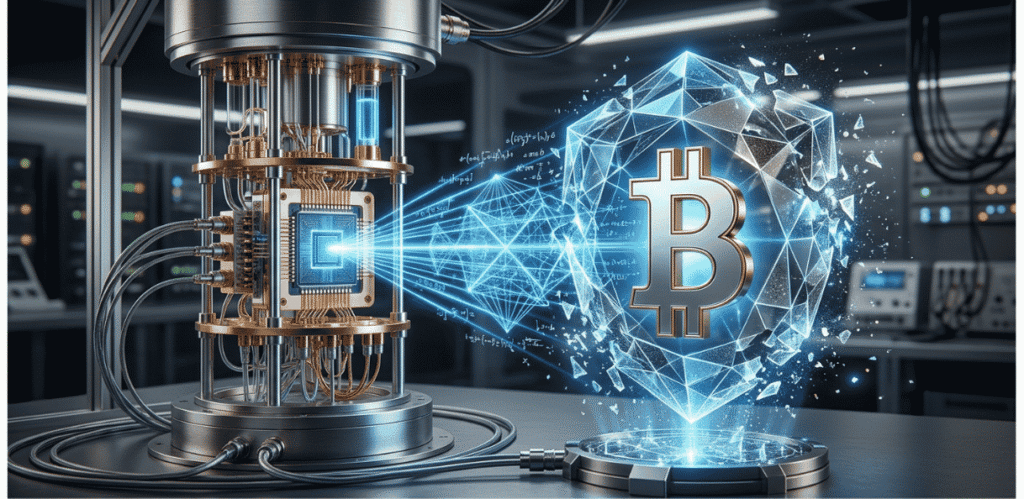
El 30 de octubre de 2026 se anunciaron dos avances en criptografía que reducen los recursos teóricos necesarios para vulnerar la seguridad de Bitcoin. Un algoritmo de tiempo subexponencial fue propuesto por la Universidad Ruhr de Bochum y el Instituto Max Planck para la Seguridad y la Privacidad. El algoritmo mejora el problema del logaritmo discreto en curvas elípticas, que sustenta la seguridad de sistemas como Bitcoin.
El mejor método general conocido para este problema era el algoritmo de Pollard rho, cuyo costo crece exponencialmente con el tamaño de la clave. La nueva propuesta depende de un resultado de OpenAI sobre contracción de tensores booleanos que todavía está bajo revisión. El segundo avance está relacionado con la computación cuántica y se basa en estimaciones de la empresa francesa Alice & Bob sobre los recursos necesarios para ejecutar el algoritmo de Shor.
Según sus cálculos, atacar la curva secp256k1 podría requerir como máximo unos 30.000 cúbits de tipo gato y aproximadamente una hora de procesamiento. El proyecto ecdsa.fail redujo cerca de 70% el costo de un circuito para atacar ECDSA frente al diseño publicado por Google. Los avances no permiten vulnerar las claves utilizadas actualmente en Bitcoin.
Los requisitos teóricos para atacar la criptografía siguen disminuyendo, incluso sin el hardware necesario para ejecutar esos ataques. Se refuerza la necesidad de preparar una transición hacia sistemas resistentes a la computación cuántica que protejan los fondos y las operaciones de Bitcoin y otras redes de criptomonedas.