Estafadores usan phishing contra usuarios de Ledger
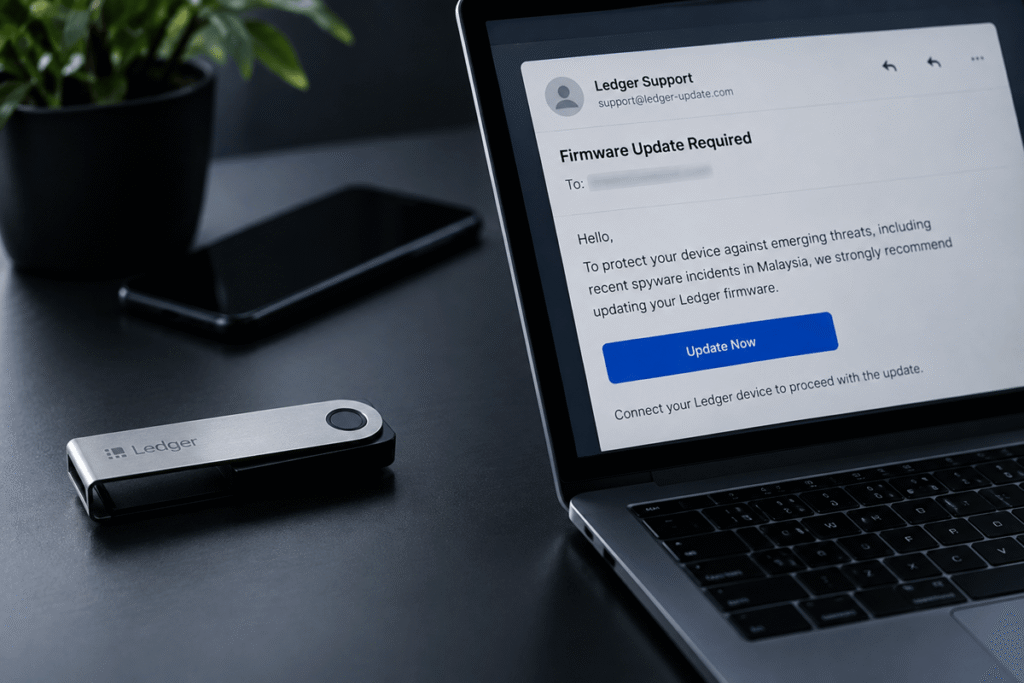
Estafadores lanzaron una campaña de phishing aprovechando el miedo de los usuarios de dispositivos Ledger, según reportes recientes. La operación incluye correos electrónicos que ofrecen una supuesta actualización de firmware, dirigidos a usuarios de dispositivos vinculados al revendedor CryptoBilis.
SlowMist alertó sobre la operación y compartió capturas de correos electrónicos. La campaña incluye una página falsa de verificación de autenticidad, una selección del dispositivo y un botón para actualizarlo, según la firma de seguridad.
La recomendación es clara: no hacer clic en enlaces de correos que prometan actualizaciones ni introducir la frase de recuperación en páginas web. La frase de recuperación permite restaurar una billetera y acceder a los fondos si cae en manos equivocadas.
El incidente se relaciona con dispositivos Ledger vinculados al revendedor CryptoBilis. El incidente dejó pérdidas estimadas en USD 86 millones en criptomonedas. Mark Karpelès encontró dispositivos con software espía capaz de acceder a la pantalla y transmitir información mediante una tarjeta SIM oculta.
MediaMarkt suspendió sus ventas de Ledger tras el incidente. Ledger pidió a otros revendedores que hicieran lo mismo. Ledger enfrenta críticas por lanzar su nuevo dispositivo Atom, valorado en USD 849.