Vulnerabilidades en wallets de criptomonedas permiten robo de claves privadas
Investigadores de la Universidad de Lieja, en Bélgica, Vincent Jacquot y Benoît Donnet, realizaron un experimento con wallets de criptomonedas que presentan errores criptográficos. Las wallets fueron preparadas con fallos que permiten la recuperación de claves privadas, y contenían entre 3 y 5 dólares en Bitcoin y Ethereum. Los ataques comenzaron casi inmediatamente después de que las operaciones quedaran visibles en la mempool.
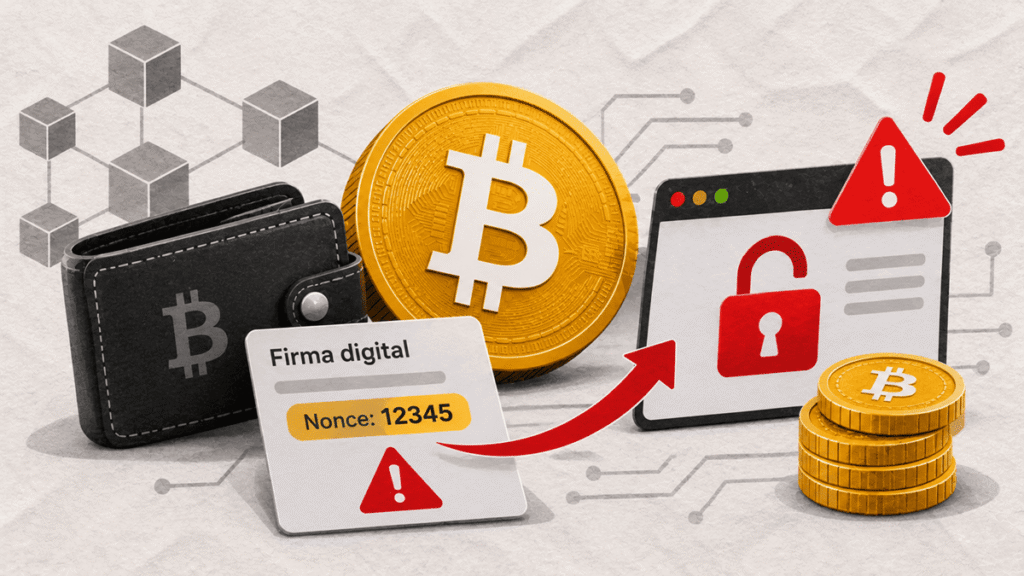
El fallo está relacionado con la generación de firmas digitales mediante ECDSA, un algoritmo utilizado para autorizar transacciones. Si una wallet repite un número aleatorio (nonce) al firmar dos operaciones con la misma clave privada, un atacante puede recuperar la clave privada. En una de las pruebas, una operación posterior transfirió 5.200 satoshis a un desconocido, y el pago quedó incluido en un bloque nueve minutos después.
Los investigadores analizaron seis redes de criptomonedas y recuperaron 3.620 claves privadas, incluyendo 3.278 de Bitcoin. Las direcciones vulnerables acumularon saldos máximos cuyo valor conjunto alcanzó los 101 millones de euros. Un análisis de 494 aplicaciones de wallets en la App Store reveló que 45 presentaban fallos graves, como filtraciones de claves privadas.
“Los investigadores colocaron entre 3 y 5 dólares en direcciones de Bitcoin y Ethereum que habían preparado para reproducir un error criptográfico,” dijo Vincent Jacquot y Benoît Donnet. “Un análisis de 494 aplicaciones de wallets en la App Store encontró que 45 presentaban fallos graves, entre ellos filtraciones de claves privadas y deficiencias en la generación de números aleatorios,” según CriptoNoticias. “Proteger tus criptomonedas va más allá de cuidar tus claves privadas,” añadió el medio.