GAO alerta sobre brechas en ciberseguridad de 17 agencias federales de EE. UU.
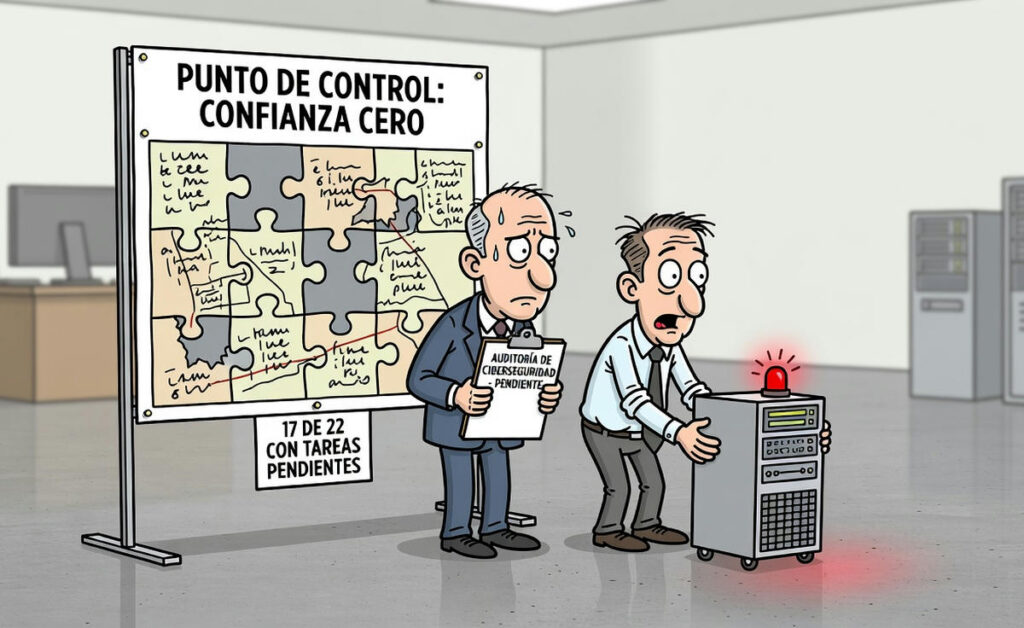
La Oficina General de Auditoría (GAO) alertó sobre brechas de ciberseguridad en 17 de las 22 agencias civiles principales de Estados Unidos, según un informe publicado en agosto de 2026. Según la GAO, 17 de las 22 agencias no abordaron por completo las guías para planificar la arquitectura de confianza cero, un marco que exige verificar a usuarios, dispositivos y sistemas antes de permitirles acceder a redes protegidas.
La GAO formuló 40 recomendaciones para corregir las carencias identificadas en las 17 agencias. Solo cinco de las 22 agencias revisadas habían atendido por completo las guías seleccionadas. La Secretaría de Salud y Servicios Humanos recibió seis recomendaciones, la más alta entre las agencias examinadas.
El informe señaló vacíos en la documentación de niveles de madurez y en procedimientos para identificar usuarios y sistemas autorizados. La GAO advirtió que esos vacíos pueden reducir la visibilidad de los responsables sobre el estado de la modernización y dificultar la asignación de recursos.
El Departamento de Comercio recibió cuatro recomendaciones por carencias en la documentación de su planificación de ciberseguridad. Funcionarios del Departamento atribuyeron parte del problema a pérdidas de personal que redujeron el grupo de trabajo de confianza cero. En el Departamento de Seguridad Nacional, se encontró que no había documentado por completo los niveles de madurez de ciberseguridad de todos sus activos de alto valor.
La respuesta institucional a las recomendaciones fue desigual: 13 agencias aceptaron las recomendaciones que les correspondían, mientras que cuatro no las aceptaron ni las rechazaron. La Comisión Reguladora Nuclear entregó documentación que mostraba que ya había atendido las dos recomendaciones que le correspondían.
La GAO señaló que, sin completar los requisitos y orientaciones aplicables, las agencias carecerían de una hoja de ruta adecuada para implantar y sostener una arquitectura de confianza cero efectiva. El informe no afirma que todas las agencias hayan sufrido intrusiones, pero advierte que la planificación incompleta puede dejar a las entidades con menos capacidad para prevenir ataques.