Ciberespías usan facturas como caballos de Troya para infiltrar empresas y gobiernos
Ciberespías utilizan facturas como caballos de Troya para infiltrar empresas y gobiernos, según una campaña identificada por investigadores de Kaspersky. El grupo de ciberespionaje DarkCaracal, activo desde al menos 2012, ha lanzado campañas en América Latina, incluyendo Venezuela, Brasil y Chile, con riesgo potencial para negocios en México.
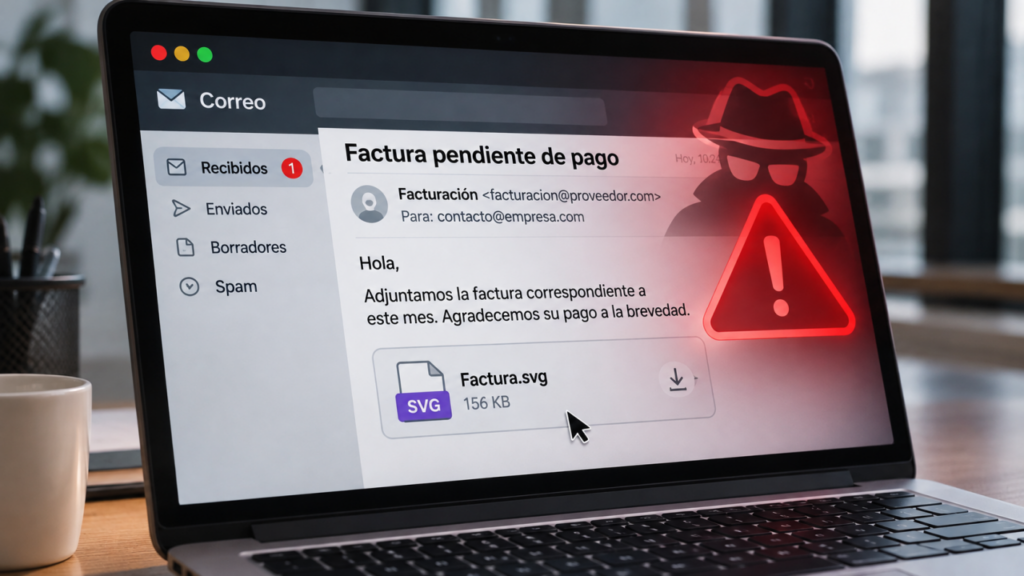
DarkCaracal ha estado operando desde 2012 y fue expuesto en 2018. Inicialmente, el grupo vigilaba a militares, activistas, abogados y periodistas, pero desde 2021 ha utilizado correos electrónicos con facturas, presupuestos o recibos para infiltrar organizaciones. Los correos incluyen solo dos líneas de texto y una firma empresarial, suplantando negocios de distintos sectores, como panaderías, constructoras y hospitales.
Los atacantes emplearon imágenes en formato SVG para evitar sospechas, ya que se abren en navegadores como Chrome, Edge o Firefox. El SVG puede contener código malicioso que provoca la descarga de otro archivo, que requiere que la víctima lo ejecute para instalar una puerta trasera. Esta puerta trasera permite la filtración de datos y la comunicación con el dispositivo comprometido.
En México, la manufactura de procesos encabeza las detecciones de malware con 22.39%, seguida por instituciones gubernamentales con 16.09% y comercio mayorista y minorista con 15.01%. Estos tres sectores representan el 53.49% de las detecciones reportadas por Kaspersky. En 2024, se identificaron 43,116 incidentes de seguridad informática en México, con 79% afectando al sector privado y 19.1% al público.
Leandro Cuozzo, investigador senior de seguridad de Kaspersky, comentó: ‘Puede ser que el atacante necesariamente no esté interesado en nosotros, sino en algo más, capaz que en la información que tenemos, o los accesos que controlamos o las personas con las que nos relacionamos’. Además, señaló: ‘Este grupo opera principalmente haciendo phishing e ingeniería social’. ‘Backdoor es el elemento principal de esta campaña, que es el que permite la filtración de datos’, añadió.
Para reducir riesgos, las empresas deben verificar la procedencia de documentos, mantener equipos actualizados, usar autenticación multifactor y limitar permisos de acceso. También es importante monitorear actividades inusuales para detectar intrusiones.