Detallan uso de chips espía en carteras Ledger para interceptar claves de seguridad
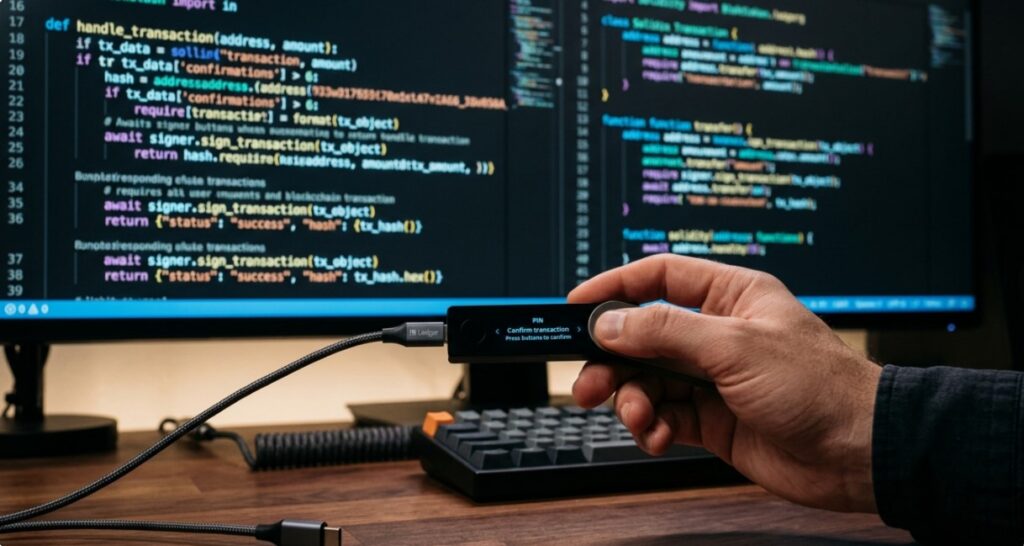
Investigadores de la industria criptográfica documentaron el mecanismo de un ataque contra carteras de hardware de la marca Ledger, en el cual se integraron microcontroladores espía y módulos de comunicación celular dentro de los dispositivos para interceptar frases de recuperación y desviar fondos.
Según la evaluación técnica publicada por Yishi, fundador de OneKey —basada en estudios de Joe Grand y Tibane Labs—, los atacantes colocaron un circuito pirata entre la memoria interna del aparato y la pantalla. Este componente lee la frase de recuperación en texto plano al momento en que se proyecta visualmente y la envía a través de una red celular hacia el atacante, sin alterar el chip seguro ni el firmware oficial.
Dado que la verificación del programa oficial Ledger Live analiza exclusivamente el software y no realiza una inspección física de las piezas electrónicas internas, la aplicación aprueba el dispositivo manipulado como si fuera original. Mark Karpelès, ex director ejecutivo de Mt. Gox, confirmó este hallazgo tras inspeccionar un equipo intervenido procedente de Malasia.
El análisis de AMLBot sobre las 258 carteras afectadas arrojó que el 90% comenzó a operar después del 1 de junio de 2026. Sin embargo, 98 de ellas —que concentraban cerca del 46% del valor sustraído— registraban uso previo al 11 de julio, lo que indica que la advertencia preventiva de 90 días emitida por la compañía podría no cubrir a la totalidad de las víctimas.
Investigaciones adicionales expuestas por Karpelès y FatManTerra vinculan la vulneración logística con la venta no anunciada del distribuidor autorizado CryptoBilis a una firma china en marzo de 2026, lo que habría facilitado la intercepción de los paquetes durante la fase de distribución.