Varios incidentes de ciberseguridad en noviembre
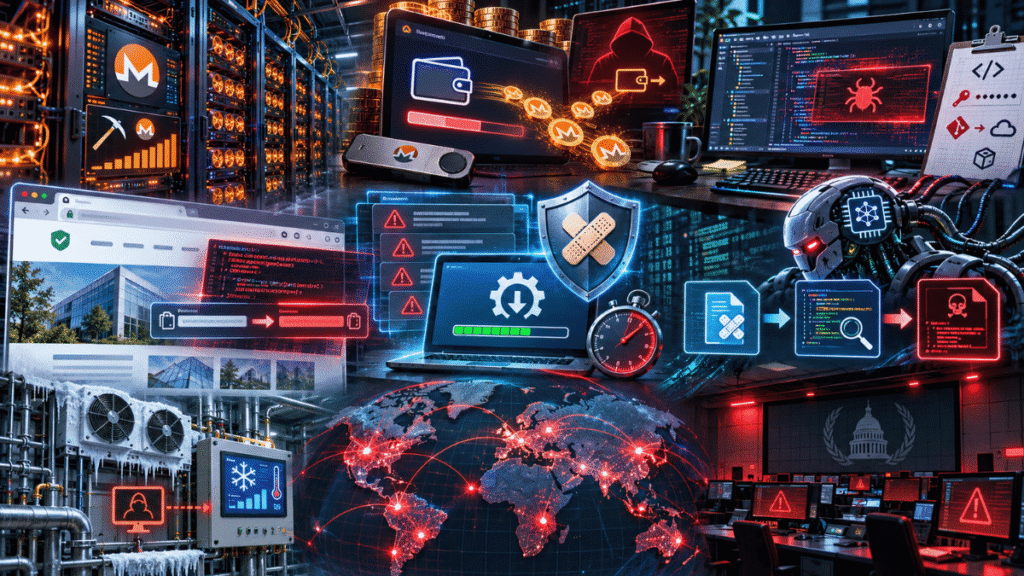
Varias empresas y organizaciones reportaron incidentes de ciberseguridad durante noviembre, incluyendo vulnerabilidades, ataques y pérdidas económicas significativas. N-able publicó un parche crítico para N-central el 16 de noviembre, tras detectar que 21 servidores de N-central en 7 países habían sido comprometidos para minar Monero (XMR). Huntback señaló que la explotación de vulnerabilidades comenzó el 12 de noviembre, con el programa malicioso SANSAR aprovechando agentes de trabajo Ray en servidores Linux.
PeckShield alertó sobre el vaciamiento de una wallet multifirma de Safe, con pérdidas de 6,45 millones de dólares. Según 0xCERT, la causa estaría en una clave comprometida y en permisos excesivamente amplios. Lighter sufrió un ataque que resultó en una pérdida de 10,4 millones de dólares, atribuida al uso de nonces no oficiales. MORE Markets reportó una pérdida de 308,000 dólares debido a una falla en el mecanismo de liquidación.
La campaña Trigram de Stormshield indujo a programadores a ejecutar instrucciones maliciosas, vinculada a Corea del Norte según la empresa. CertiK reportó un cargador de malware en un entorno de desarrollo con credenciales expuestas. Oracle publicó 652 parches de seguridad en noviembre, incluyendo vulnerabilidades con puntaje máximo de 10 en CVSS. Google identificó un sistema automatizado denominado exploit_agent que analiza parches y ejecuta ataques sin intervención humana, según la herramienta se encontraba en un servidor expuesto que también contenía información robada a víctimas.
Midnight Blue reportó 6 vulnerabilidades en controladores de refrigeración Danfoss AK-SM800A, permitiendo la ejecución de código remoto sin autenticación en dispositivos con firmware actualizado. Además, una vulnerabilidad en Optimizely permitió inyectar código malicioso en 178 organizaciones.